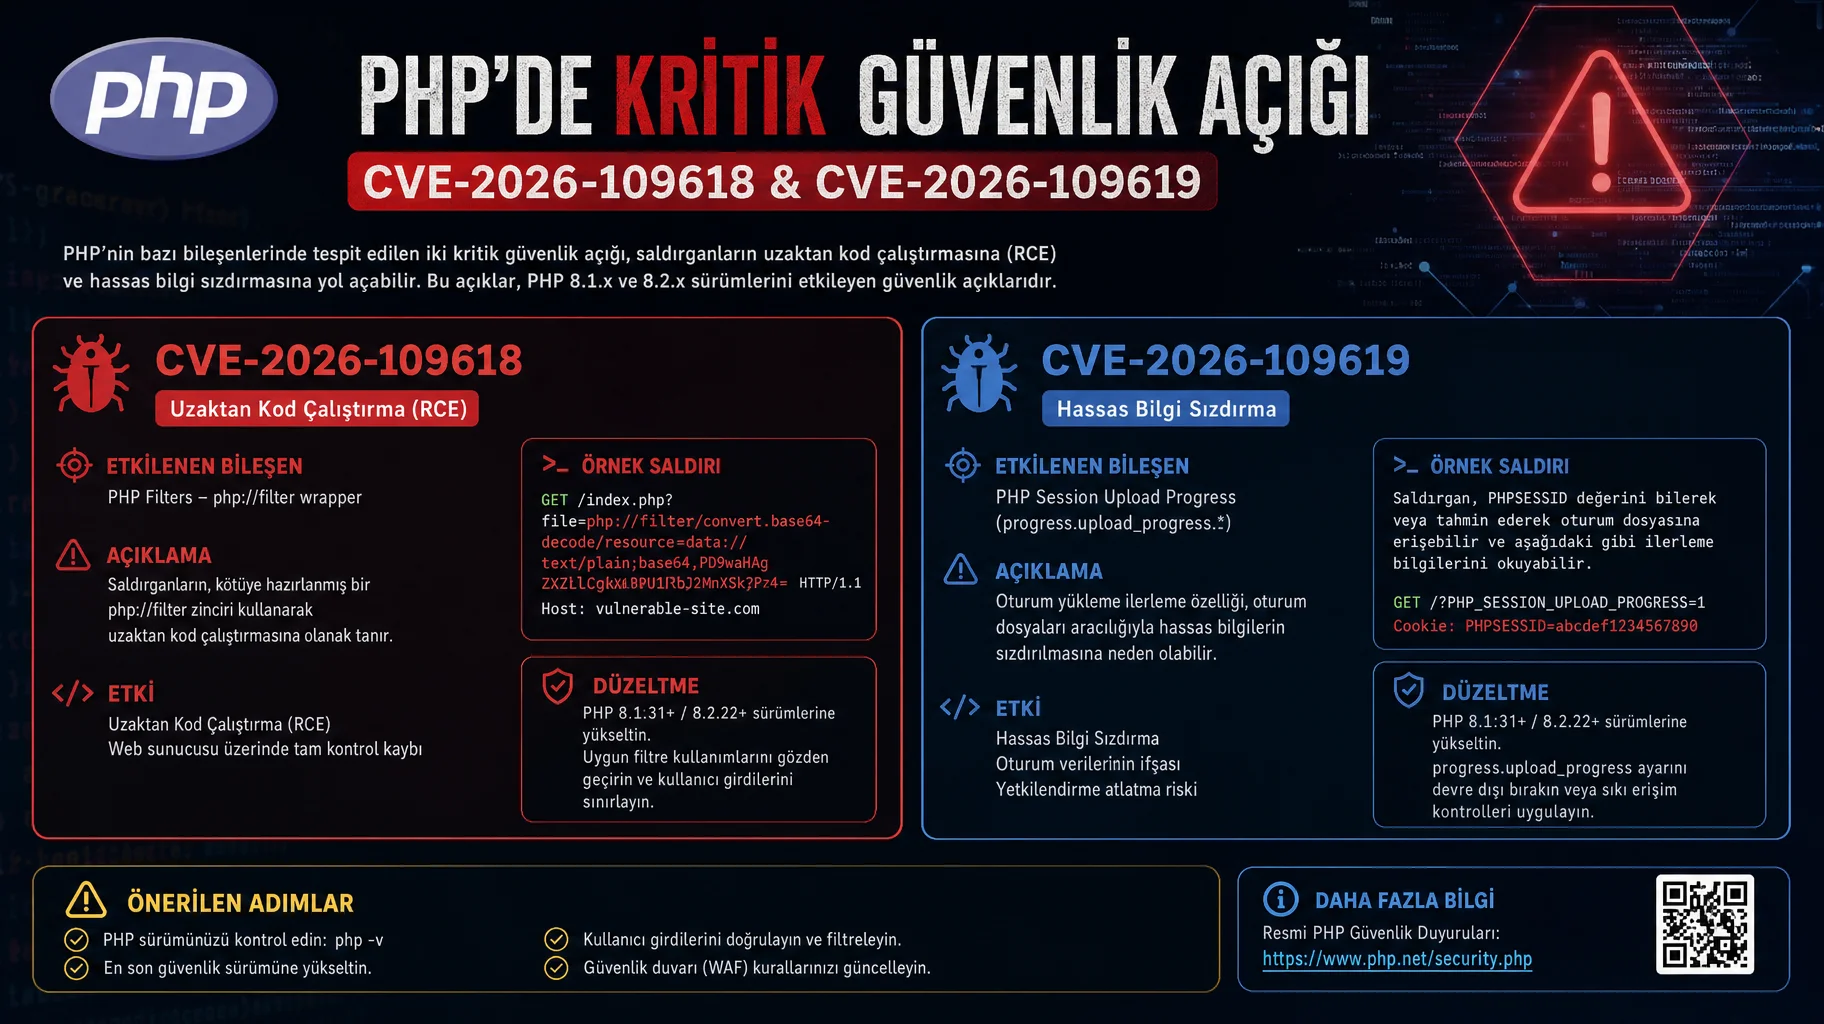
PHP Ekosisteminde Kritik Güvenlik Açıkları: CVE-2026-109618 ve CVE-2026-109619
CVE-2026-109618 ve CVE-2026-109619, yaygın olarak kullanılan sunucu tarafı betik dili PHP'yi etkileyen ve potansiyel olarak ciddi uzaktan kod çalıştırma (RCE) zafiyetlerine yol açabilen kritik güvenlik açıklarını ifade eder. Bu tür zafiyetler, siber saldırganların hedef sistemler üzerinde yetkisiz komutlar yürütmesine olanak tanıyarak veri ihlalleri, hizmet kesintileri ve kurumsal itibar kaybı gibi yıkıcı sonuçlara yol açabilir. Modern dijital ekosistemlerde, web uygulamalarının güvenliği, iş sürekliliği ve veri bütünlüğü açısından hayati bir öneme sahiptir.
WebFirmam olarak, bu tür kritik güvenlik uyarılarını derinlemesine analiz ediyor ve işletmelerin dijital varlıklarını korumaları için proaktif stratejiler geliştirmelerine rehberlik ediyoruz. Özellikle PHP tabanlı altyapılara sahip kurumlar için bu CVE'ler, kapsamlı bir güvenlik denetimi ve anında müdahale planı gerektiren yüksek riskli tehditlerdir. Bu makale, ilgili CVE'lerin teknik mahiyetini, kurumsal etki alanlarını ve modern güvenlik standartları çerçevesinde alınması gereken önlemleri kapsamlı bir şekilde ele almaktadır.
💡 Kısa Özet & Stratejik Çıkarımlar
- Kritik Tehdit Algısı: CVE-2026-109618 ve CVE-2026-109619, PHP uygulamalarında uzaktan kod çalıştırma (RCE) riski taşır.
- Acil Müdahale Gerekliliği: Etkilenen sistemlerin hızla tespit edilmesi ve güvenlik yamalarının uygulanması hayati önem taşır.
- Proaktif Güvenlik Postürü: Sürekli güvenlik denetimi, yama yönetimi ve siber güvenlik farkındalığı esastır.
- Profesyonel Destek: Bu tür karmaşık güvenlik zafiyetlerinin yönetimi, uzman mühendislik ekiplerinin bilgi birikimini gerektirir.
- İtibar ve Veri Koruma: Güvenlik açıkları, sadece teknik bir sorun değil, aynı zamanda kurumsal itibar ve veri gizliliği açısından da büyük riskler barındırır.
CVE-2026-109618 ve CVE-2026-109619'un Teknik Mahiyeti ve Olası Etkileri
Bu CVE'ler, PHP'nin temel bileşenlerindeki veya yaygın kullanılan kütüphanelerindeki belirli mantık hatalarından veya hatalı veri işleme mekanizmalarından kaynaklanmaktadır. Uzaktan kod çalıştırma (RCE) zafiyetleri, saldırganların hedef sunucuda keyfi kod yürütmesine olanak tanır. Bu durum, web sunucusunun yetkileri dahilinde her türlü operasyonun gerçekleştirilebileceği anlamına gelir.
- ⚡ Veri İhlali Riski: Hassas müşteri verileri, ticari sırlar veya finansal bilgiler çalınabilir.
- 🔒 Sistem Bütünlüğünün Bozulması: Sunucu yapılandırmaları değiştirilebilir, kötü amaçlı yazılımlar yüklenebilir veya mevcut dosyalar manipüle edilebilir.
- 🚀 Hizmet Kesintisi: DDoS saldırıları başlatmak veya sistem kaynaklarını tüketmek suretiyle web uygulamalarının erişilemez hale gelmesi sağlanabilir.
- 📊 Kurumsal İtibar Kaybı: Güvenlik ihlalleri, müşteri güvenini sarsar ve uzun vadeli itibar zedelenmelerine yol açar.
- 🌐 Yatay Hareketlilik: Saldırganlar, ele geçirdikleri sistem üzerinden ağ içindeki diğer kaynaklara erişim sağlayabilir.
Bu tür zafiyetlerin tespiti ve giderilmesi, karmaşık analizler ve hassas mühendislik yaklaşımları gerektirir. Güvenlik açığının kesin doğası, etkilenen PHP versiyonları ve yama stratejileri, PHP geliştirici topluluğu ve güvenlik araştırmacıları tarafından detaylı olarak incelenmektedir. İşletmelerin bu süreçleri yakından takip etmesi ve güncel güvenlik bildirimlerine göre hareket etmesi kritik önem taşımaktadır.
Kurumsal Siber Güvenlik Postürü ve Proaktif Savunma Stratejileri
Kritik güvenlik açıklarına karşı kurumsal bir savunma mekanizması oluşturmak, yalnızca reaktif yama uygulamalarından ibaret değildir; entegre bir siber güvenlik postürü ve proaktif stratejiler bütünüdür. Bu, ISO 27001 ve NIST Siber Güvenlik Çerçevesi gibi endüstri standartlarına uygun bir yaklaşımı gerektirir.
- 🚀 Varlık Keşfi ve Envanter Yönetimi: Tüm PHP tabanlı uygulamaların, sunucuların ve kütüphanelerin detaylı envanteri çıkarılmalıdır.
- ⚡ Sürekli Güvenlik Denetimi: Düzenli güvenlik açığı taramaları ve sızma testleri (penetration testing) ile potansiyel zafiyetler proaktif olarak belirlenmelidir.
- 🔒 Yama Yönetimi ve Güncelleme Politikaları: Güvenlik yamaları ve güncellemeler, belirlenen bir politika dahilinde test edilerek hızla uygulanmalıdır.
- 📊 Güvenli Yazılım Geliştirme Yaşam Döngüsü (SDLC): Geliştirme süreçlerinin her aşamasında güvenlik prensipleri (OWASP Top 10 gibi) entegre edilmelidir. Özellikle özel web yazılım geliştirme süreçlerinde bu yaklaşım vazgeçilmezdir.
- 🛡️ Katmanlı Savunma (Defense-in-Depth): Güvenlik duvarları (WAF), izinsiz giriş tespit/önleme sistemleri (IDS/IPS) ve uç nokta koruma çözümleri gibi farklı katmanlarda güvenlik kontrolleri uygulanmalıdır.
- 🚨 Olay Müdahale Planı: Bir güvenlik ihlali durumunda nasıl hareket edileceğini belirleyen net bir olay müdahale planı oluşturulmalı ve düzenli olarak tatbikatlar yapılmalıdır.
Bu stratejilerin etkin bir şekilde uygulanması, kurumların dijital direncini artırır ve potansiyel saldırı yüzeyini minimize eder. Özellikle kurumsal web tasarım projelerinde baştan güvenlik odaklı bir yaklaşım benimsemek, sonradan oluşabilecek maliyetli sorunların önüne geçer.
Modern Güvenlik Standartları ve Uzman Desteği
Günümüzün karmaşık siber tehdit ortamında, kurum içi kaynaklarla tüm güvenlik risklerini yönetmek giderek zorlaşmaktadır. Bu noktada, dış kaynak kullanımı ve uzman mühendislik firmalarıyla işbirliği yapmak stratejik bir avantaj sunar. Profesyonel ekipler, en güncel tehdit istihbaratını, ileri düzey güvenlik araçlarını ve sektörel en iyi uygulamaları kurumların hizmetine sunar.
| Kriter / Özellik | Geleneksel Yaklaşım | Modern Standart |
|---|---|---|
| Yama Yönetimi | Manuel, reaktif, düzensiz | Otomatik, proaktif, sürekli entegre |
| Güvenlik Denetimi | Yıllık veya talep bazlı | Sürekli tarama, gerçek zamanlı izleme |
| Risk Algılama | İmza tabanlı, bilinen tehditler | Davranış analizi, yapay zeka destekli, sıfır gün tehditleri |
| Müdahale Süresi | Uzun, manuel analizler | Otomatikleştirilmiş, hızlı yanıt |
| Sorumluluk | Tekil IT ekibi | Çapraz fonksiyonel ekip, uzman dış ortaklar |
WebFirmam olarak, tüm hizmetlerimiz kapsamında güvenlik prensiplerini odağımıza alarak, işletmelerin dijital varlıklarını korumalarına yardımcı oluyoruz. Özellikle ileri düzey yapay zeka çözümleri ile güvenlik operasyonlarını otomatize ederek, tehditleri daha hızlı tespit etme ve müdahale etme kapasitesi sunuyoruz.
Sıkça Sorulan Sorular
Soru 1: Bu CVE'ler hangi PHP versiyonlarını etkiliyor?
CVE-2026-109618 ve CVE-2026-109619'un etkilediği spesifik PHP versiyonları, güvenlik araştırmaları ve PHP geliştirici topluluğu tarafından detaylı olarak incelenmektedir. Genellikle, bu tür kritik zafiyetler belirli sürüm aralıklarını hedefler ve resmi güvenlik bültenlerinde duyurulur. İşletmelerin, kullandıkları PHP versiyonlarını düzenli olarak kontrol etmeleri ve resmi güvenlik duyurularını takip etmeleri hayati öneme sahiptir.
Soru 2: İşletmeler bu tür açıklara karşı nasıl proaktif önlem alabilir?
Proaktif önlemler arasında düzenli güvenlik denetimleri, zafiyet taramaları, sızma testleri, güncel yama yönetimi politikaları, güvenli kodlama prensiplerinin benimsenmesi ve katmanlı güvenlik mimarilerinin uygulanması yer alır. Ayrıca, güvenlik farkındalığı eğitimleri ve olay müdahale planlarının hazır bulundurulması da kritik öneme sahiptir.
Soru 3: Güvenlik açıkları tespit edildiğinde atılması gereken ilk adımlar nelerdir?
Bir güvenlik açığı tespit edildiğinde, ilk adım zafiyetin kapsamını ve potansiyel etkisini belirlemek için hızlı bir değerlendirme yapmaktır. Ardından, etkilenen sistemlerin ağdan izole edilmesi, resmi güvenlik yamalarının uygulanması ve sistemlerin detaylı bir şekilde temizlenerek olası arka kapıların veya kötü amaçlı yazılımların tespit edilmesi gerekmektedir. Olay müdahale ekibinin devreye girmesi ve ilgili paydaşların bilgilendirilmesi de önemlidir.
Soru 4: Bu tür güvenlik zafiyetlerinin kurumsal itibara etkisi nedir?
Güvenlik zafiyetleri ve sonucunda yaşanan veri ihlalleri, müşteri güvenini ciddi şekilde sarsarak kurumsal itibara büyük zararlar verebilir. Müşteriler, verilerinin güvende olmadığını düşündüklerinde alternatif çözümlere yönelebilirler. İtibar kaybı, uzun vadede pazar payı kaybına, hukuki sonuçlara ve finansal zararlara yol açabilir. Bu nedenle, güvenlik yalnızca teknik bir mesele değil, aynı zamanda stratejik bir iş risk yönetimi konusudur.
PHP ekosistemini etkileyen CVE-2026-109618 ve CVE-2026-109619 gibi kritik güvenlik açıkları, modern dijital dünyada siber güvenlik risklerinin ne denli dinamik ve sürekli olduğunu bir kez daha gözler önüne sermektedir. İşletmelerin bu tür tehditlere karşı dirençli bir duruş sergilemesi, yalnızca güncel yamaları uygulamakla değil, aynı zamanda entegre bir güvenlik mimarisi, proaktif denetimler ve uzman mühendislik desteğiyle mümkündür. WebFirmam olarak, dijital dönüşüm yolculuğunuzda karşılaşabileceğiniz tüm siber güvenlik zorluklarına karşı stratejik çözümler ve mühendislik uzmanlığı sunuyoruz. Güvenli, ölçeklenebilir ve yenilikçi dijital altyapılar inşa etmek için WebFirmam hakkında daha fazla bilgi edinebilir veya bizimle iletişime geçerek projelerinizi geleceğe güvenle taşıyabilirsiniz.